Cyberbezpieczeństwo mamy w dupie
Czy to się kiedyś skończy?
Nie.
I nie mówię tego, żeby zabrzmieć groźnie na początku tekstu. Mówię to, bo wiem, dlaczego się nie skończy. Cyberbezpieczeństwo mamy w dupie. Głęboko, szczerze i absolutnie gdzieś.
Ten tekst jest dla ludzi o mocnych nerwach. Będzie ostro, będzie wulgarnie i będzie o Tobie. Nie dotyczy tylko tych, którzy bezpieczeństwa w dupie nie mają — takich też znam i serdecznie pozdrawiam. Reszta: zapnijcie pasy.
„Panie, to się zateguje i nikt nie zobaczy"
Widzę to codziennie. W rozmowach ze znajomymi, z pracownikami, z właścicielami firm. I zawsze wygląda to tak samo.
Kiedy rozmawiamy o bezpieczeństwie, wszyscy kiwają głowami z poważną miną. „Tak, Kamil, to bardzo ważne. I teraz takie modne. Tyle się o tym słyszy."
Ale kiedy przychodzi do decyzji — szkolenie dla pracowników, audyt, porządek w dostępach — nagle robi się „nie teraz". Bo teraz są ważniejsze rzeczy na głowie. Wdrożenie AI. Sprzedaż. Klienci. I impreza firmowa, bo trzeba się pokazać.
Dużo występuję i sporo mówię o bezpieczeństwie. Na sali jest wesoło — ludzie się śmieją, kiwają głowami, łapią, o co chodzi i jakie to ważne. Po wystąpieniu podchodzą, dziękują, mówią, że „musimy to u siebie ogarnąć". A potem, po kilku tygodniach albo miesiącach, przychodzi wiadomość: „Kamil, pamiętasz, jak się śmialiśmy na Twoim wystąpieniu? No to teraz nie jest nam do śmiechu. Stało się."
I za każdym razem mam ochotę odpisać to samo: lepiej zapobiegać, niż leczyć. Tylko że wtedy jest już za późno na zapobieganie.
Zdarzają się też — na szczęście sporadycznie — wiadomości od bardzo nieuczciwych graczy, z którymi nie współpracuję. Pytają, czy dałoby się zrobić szkolenie… z datą wsteczną. Żeby urząd lepiej na to patrzył ;-)
Tak. Serio. I to mówi wszystko. Tu nikt nie myśli o Twoich danych. Tu chodzi o to, żeby chronić własny tyłek. A poza tym — to nic nie da. Stało się. Twoje dane już wyciekły i żadna data na fakturze tego nie cofnie.
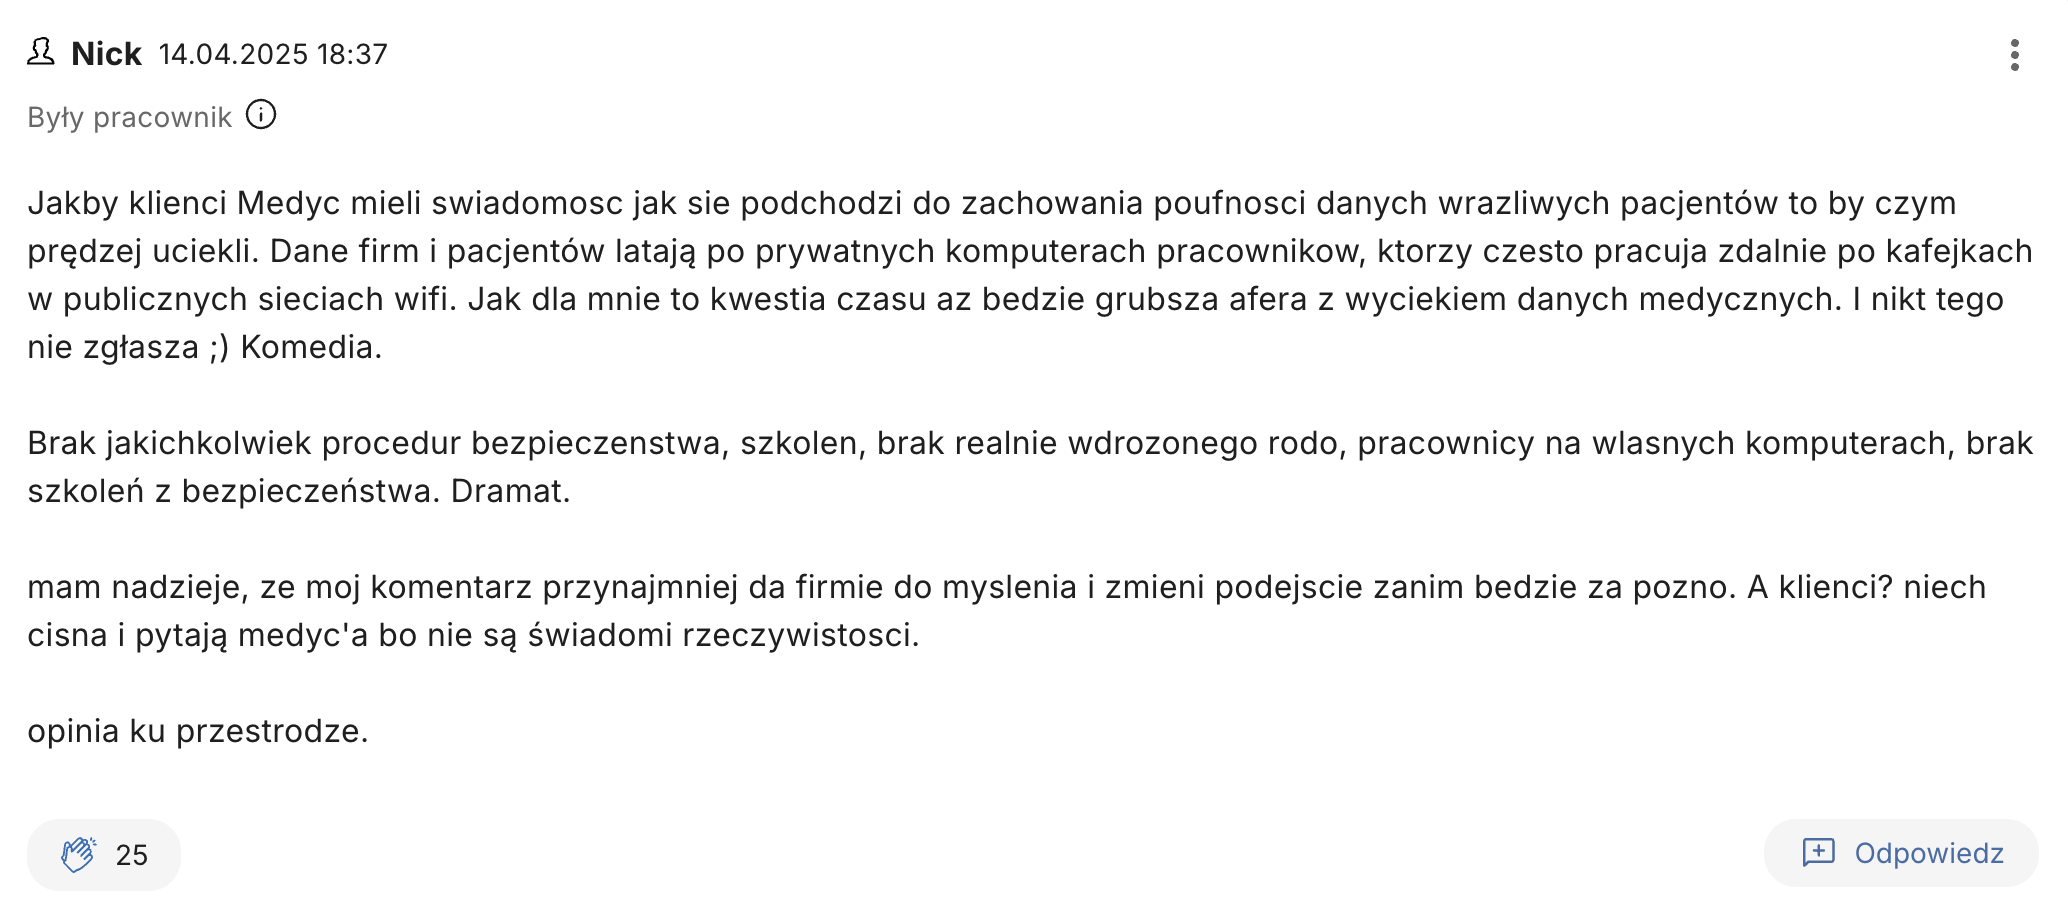
Bezpieczeństwo w Polsce to jest jak przegląd instalacji elektrycznej. Z mocy prawa trzeba go robić co pięć lat, ale kto by się tym przejmował — przecież światło się świeci, gniazdka działają, a elektryk kosztuje. Aż któregoś dnia coś zaiskrzy w puszce za szafą. I wtedy nagle wszyscy są zdziwieni, że „przecież zawsze działało".
I żeby nie było, że to tylko firmy
Łatwo teraz pokiwać głową i ponarzekać na prezesów. Tylko że my, zwykli ludzie, mamy to w dupie dokładnie tak samo. A może nawet bardziej.
To samo hasło do poczty, Facebooka i sklepu z butami. Weryfikacja dwuetapowa? „Eee, to za dużo klikania." Aktualizacja telefonu? „Przypomnij jutro" — od ośmiu miesięcy. PESEL niezastrzeżony, bo „kto by chciał brać kredyt na mnie". Kod BLIK podyktowany „kuzynowi" z Messengera, bo pisał, że pilnie.
A dane? Dane rozdajemy sami, dobrowolnie i z uśmiechem. Kolejna aplikacja dyskontu, kolejna karta lojalnościowa, kolejna zgoda „na wszystko" kliknięta bez czytania — bo masło będzie 2 zł taniej. Lokalizacja? Proszę bardzo. Dostęp do kontaktów? Jasne. Historia zakupów z ostatnich pięciu lat? Bierzcie, nie żałujcie. A potem wielkie zdziwienie, że jakiś podmiot wie, gdzie mieszkamy, co jemy, o której wracamy z pracy i jak ma na imię nasza kochanka.
Za dwa złote. Tyle jest warta nasza prywatność.
I tu jest niewygodna prawda: przestępcy wcale nie muszą się włamywać do firm, żeby zarobić. Najczęściej przychodzą prosto do nas. W 2025 roku CERT Polska zarejestrował ponad 260 tysięcy incydentów, a 97% z nich to oszustwa — phishing, fałszywe sklepy, „konsultanci banku". Nie ataki na serwerownie, tylko wyciąganie haseł i pieniędzy od zwykłych ludzi.
Dlaczego? Bo tak jest łatwiej. Firma ma chociaż jakiegoś admina, jakiś firewall i jedno szkolenie na trzy lata. Ty masz telefon, pośpiech i zaufanie do SMS-a, że paczka czeka na dopłatę 1,99 zł. Po co wyważać drzwi do banku, skoro klient sam wyniesie pieniądze na parking?
I jak jeszcze dołożymy do tego wszystkie wycieki z firm, o których za chwilę, to oszust ma komplet: Twoje imię, PESEL, adres i numer telefonu z jednego wycieku — i Twoją naiwność z drugiej strony słuchawki.
Wszyscy tak robią. I nic się nie stało.
Tak jest praktycznie wszędzie. Dane klientów latają sobie po prywatnych laptopach. Skany umów krążą po WhatsAppie. I to nie jest moja teoria spiskowa — UODO opisał dokładnie taki przypadek: przedstawiciele handlowi pracujący przy sprzedaży dla Energi-Obrót przez wiele miesięcy wrzucali sobie skany i zdjęcia umów klientów na grupowe czaty w WhatsAppie. Na prywatnych telefonach. Obok zdjęć z grilla i memów.
I teraz zadam Ci jedno pytanie. Tylko odpowiedz szczerze, sam przed sobą, nikt nie patrzy.
Ty tak nie robisz?
Bo może myślisz: „No, u nas to nie ma takich jaj". Serio? Nikt w Twoim zespole nie ma grupki na WhatsAppie, gdzie leci zdjęcie faktury, skan umowy, lista klientów z numerami telefonów? Nikt nie wysłał sobie pliku z danymi na prywatnego maila, „bo w domu dokończę"? A nie rozmawiacie o pacjentach na grupie "szpitalnej?"
Ja wiem, jak jest. Bo sami mi o tym mówicie. W prywatnych wiadomościach, po szkoleniach, przy piwie: „Kamil, firma nie dała nam telefonu służbowego ani żadnego komunikatora, to co mam robić? Napierdalam na prywatnym WhatsAppie."
I rozumiem to. Szef chce wyników na wczoraj, klient chce odpowiedzi od razu, a jedyne narzędzie, jakie masz pod ręką, to Twój własny telefon. Więc robisz robotę tym, co masz.
Tylko teraz posłuchaj, jak kończy się ta historia. Bo kończy się zawsze tak samo.
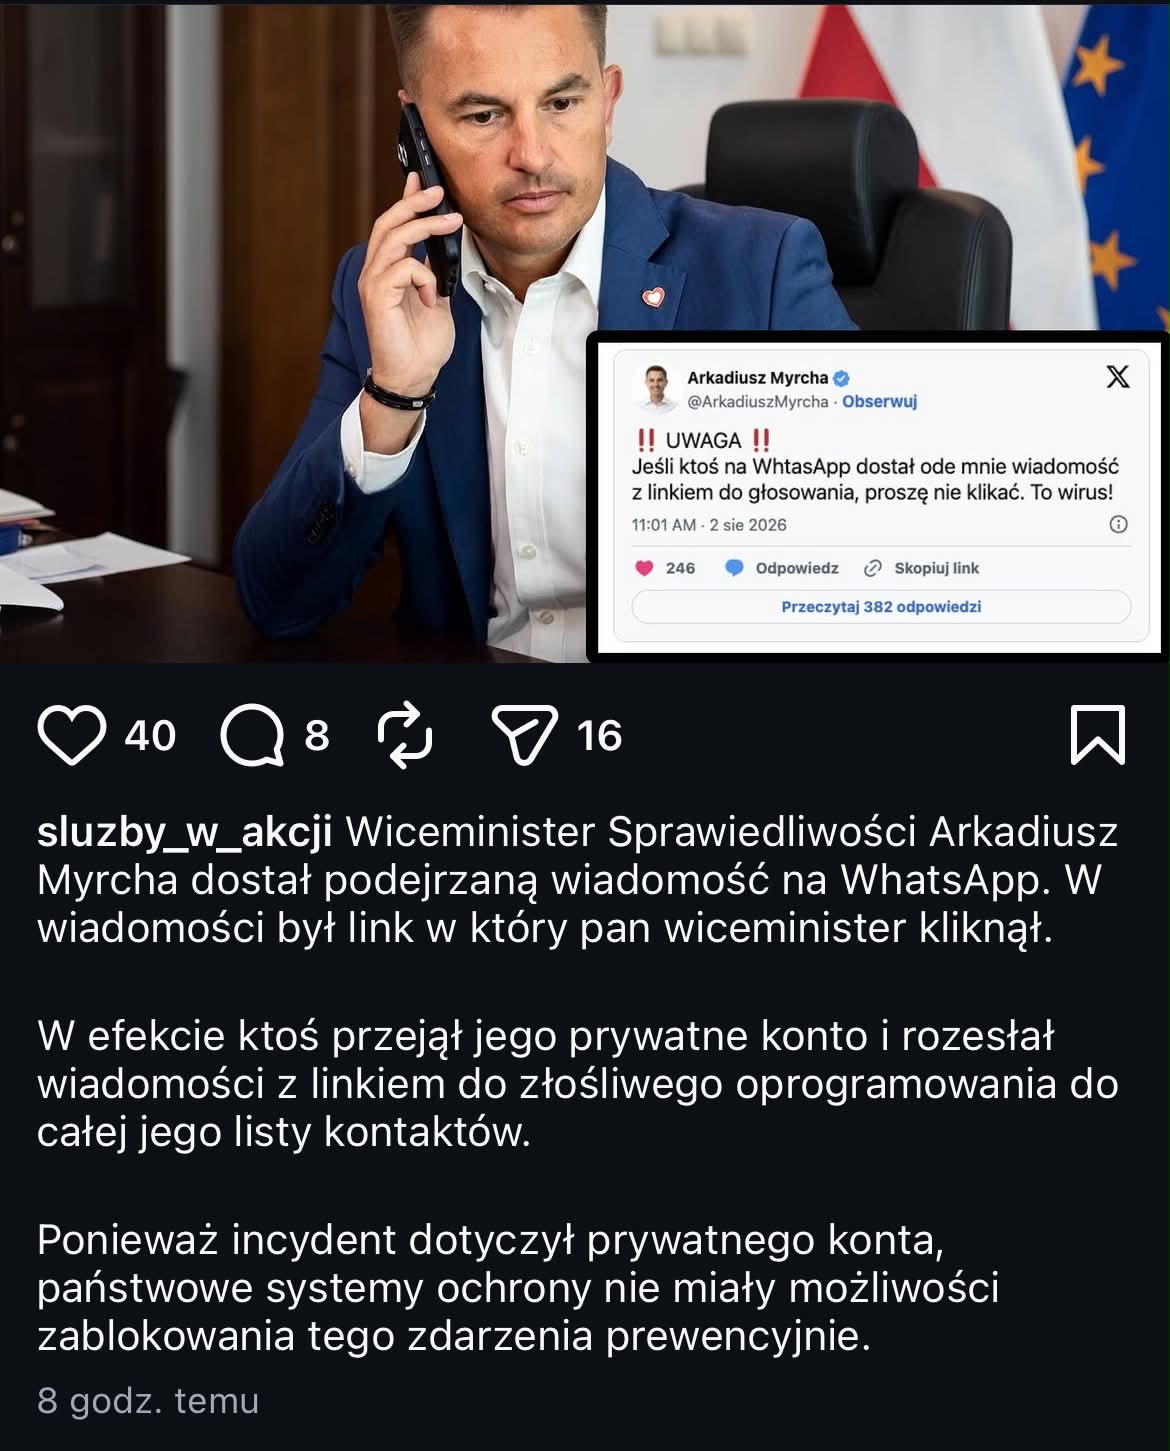
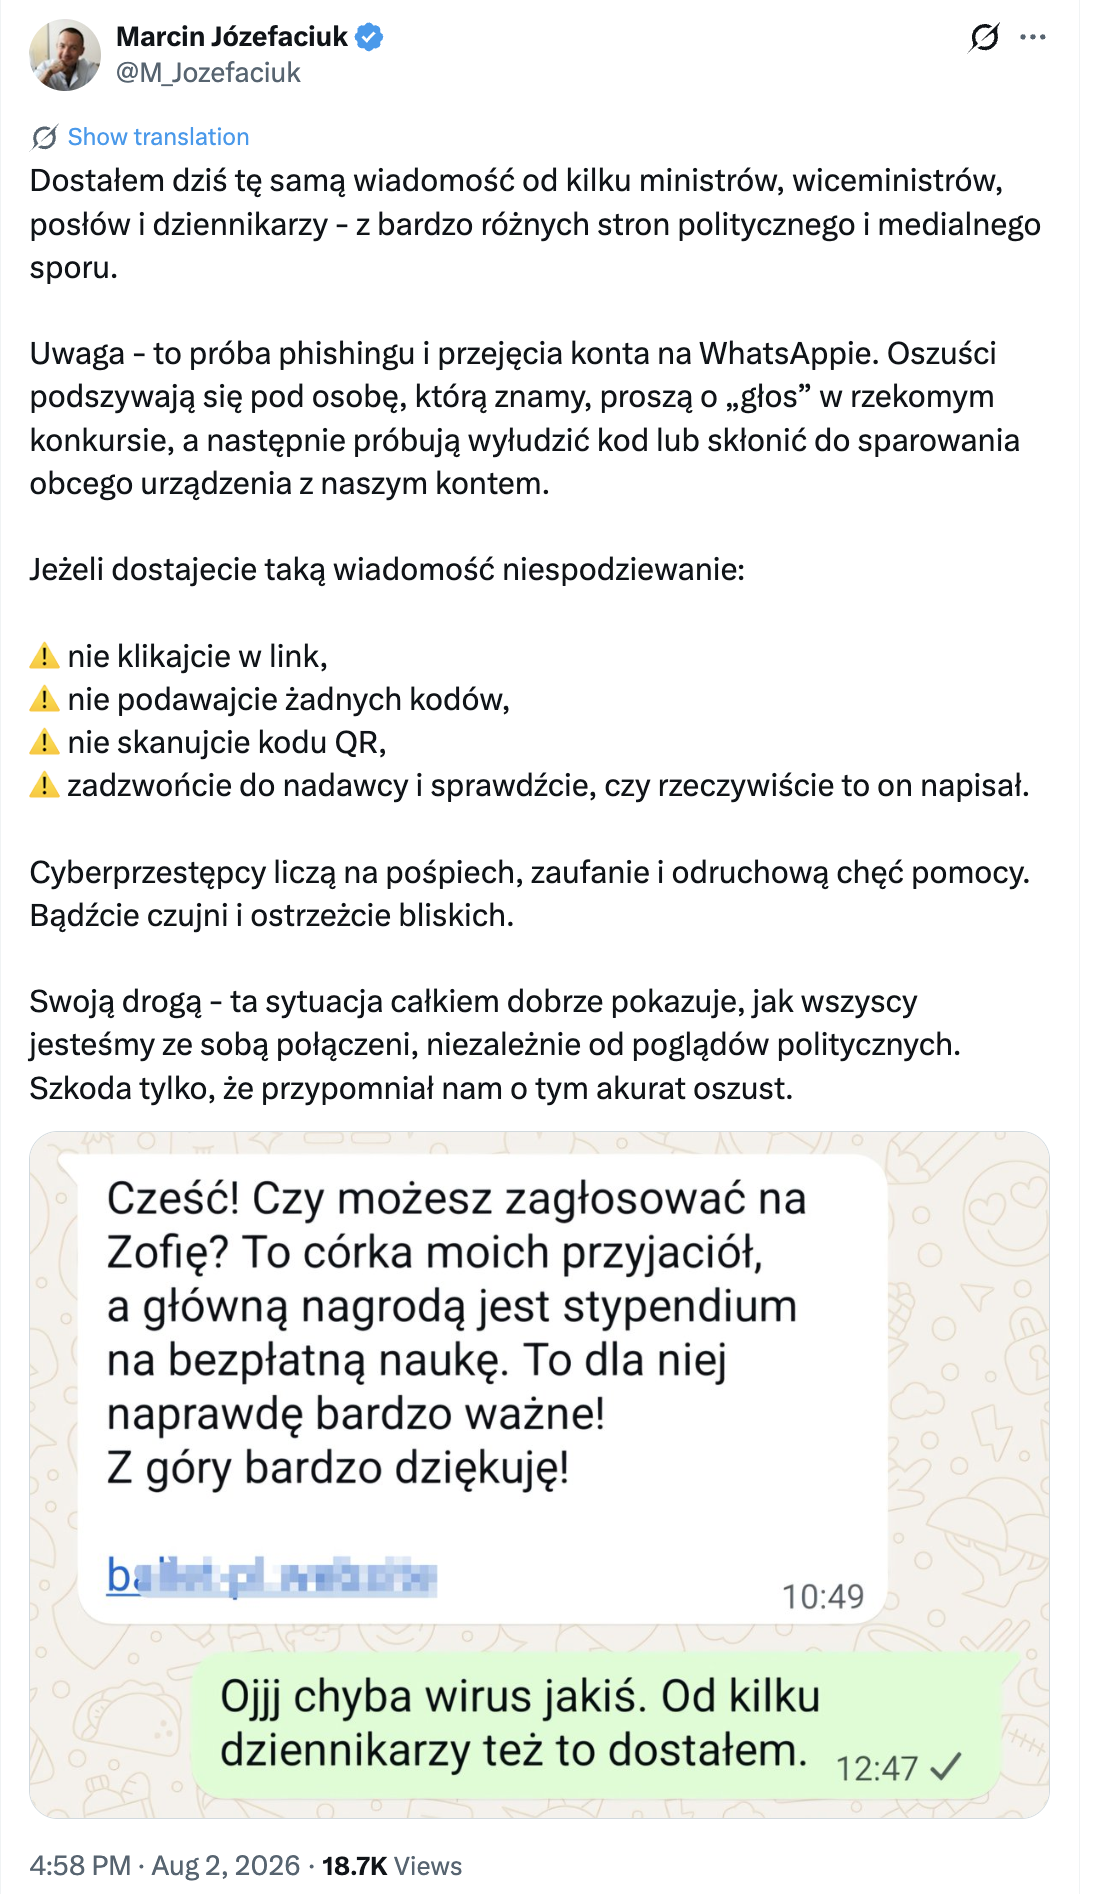
Coś się odwali. Telefon zginie w tramwaju. Ktoś przejmie Ci konto WhatsAppa. Screen z grupy trafi tam, gdzie nie powinien. I wtedy firma, która przez dwa lata patrzyła, jak robisz to codziennie, i bardzo była zadowolona, że „sprawnie się komunikujecie", nagle dostaje amnezji. „To nie jest nasze narzędzie. Nie autoryzowaliśmy tego. Pracownik działał na własną rękę." A na deser jeszcze Ci pogrozi paragrafem za wynoszenie danych firmy.
I zostajesz z tym sam. Ty, Twój prywatny telefon i pismo od prawnika.
Zobacz zresztą sprawę Energi-Obrót, którą przed chwilą linkowałem — jeden z podmiotów w trakcie postępowania próbował umniejszać swoją rolę i przerzucać odpowiedzialność na innych. Dokładnie ten scenariusz. Czarno na białym, w komunikacie UODO.
„Ale wszyscy tak robią!"
No to posłuchaj: jak wszyscy zaczną srać na ulicy, to Ty też kucniesz przy krawężniku? „Wszyscy tak robią" to nie jest argument. To jest opis tego, jak wygląda dno — wspólne, przytulne i śmierdzące.
I zawsze jest ten drugi bonus: „…i nic złego się nie stało." No nie stało się. Do czasu. A potem mamy wyciek danych — i to już nie „wszyscy" tłumaczą się z niego przed szefem, tylko Ty.
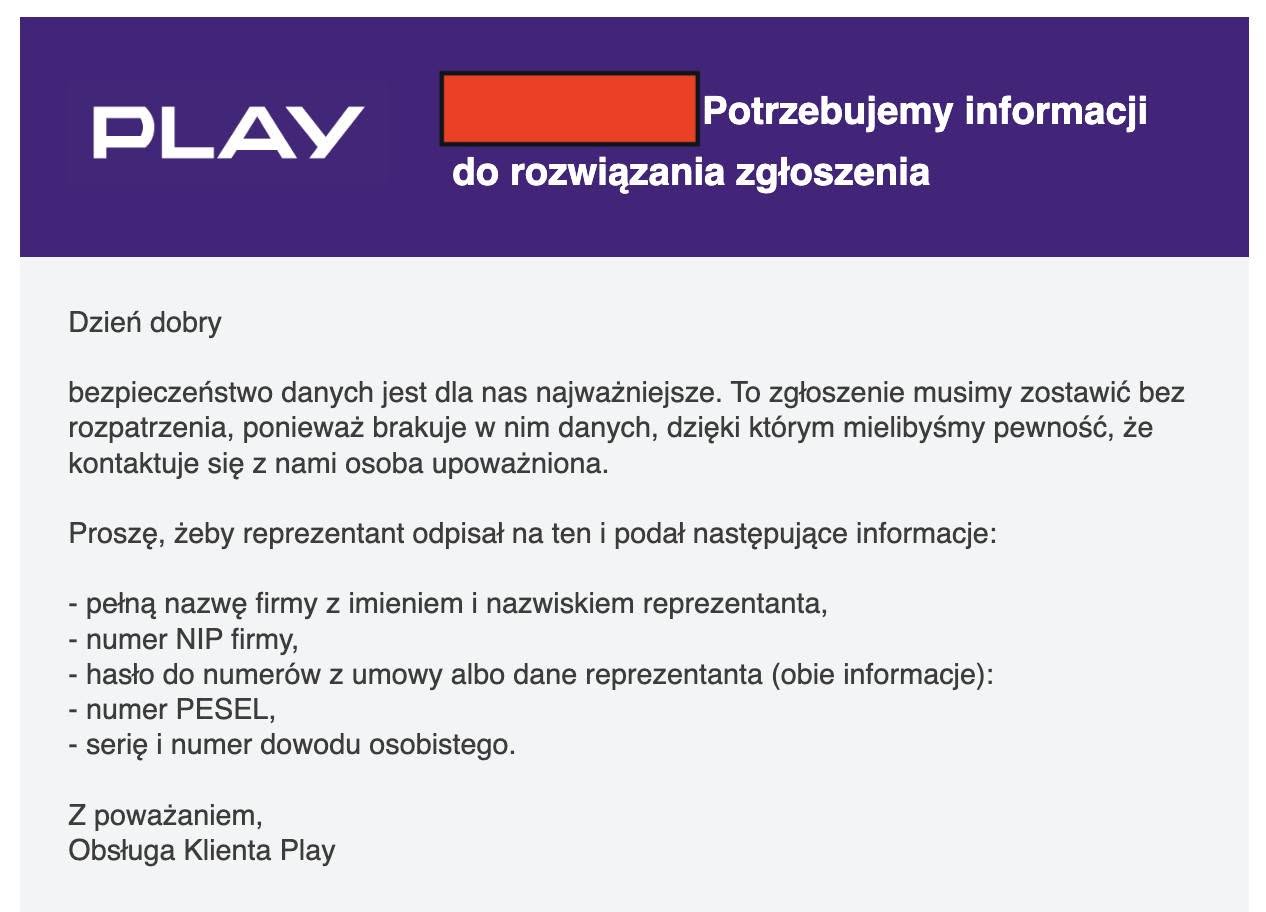
A po drugiej stronie, kiedy jesteś klientem? Firmy dalej proszą, żebyś przesłał skan dowodu osobistego mailem. Tak po prostu. „Proszę o zdjęcie dowodu z obu stron." Jasne, a może od razu PIN do karty i kod do domofonu?
I teraz drugie pytanie. Też szczere.
Zastanawiałeś się kiedyś, co się dzieje z Twoimi danymi, kiedy to Ty jesteś po drugiej stronie?
Idziesz do lekarza i opowiadasz o rzeczach, o których nie wie nawet najbliższa rodzina. Idziesz do sądu, bo się rozwodzisz, i wykładasz na stół całe swoje małżeństwo, finanse i kłótnie o dzieci. Prowadzisz dziecko do psychologa, bo coś jest nie tak. Piszesz do wychowawczyni w e-dzienniku, że młody ma problemy w domu.
To są najbardziej poufne informacje, jakie w ogóle masz. I teraz zgadnij, kto je przetwarza.
Dokładnie tacy sami ludzie jak ci z poprzedniego akapitu. Rejestratorka, której przychodnia nie dała porządnego systemu. Asystentka w kancelarii, która „szybciej wyśle na WhatsAppa". Pani z sekretariatu, która robi zdjęcie opinii z poradni, żeby podesłać dyrektorce. Ci sami ludzie, z tym samym „wszyscy tak robią", z tym samym prywatnym telefonem, w którym Twoja diagnoza leży między zdjęciem kota a przepisem na leczo.
Bez szyfrowania, bez kontroli, bez żadnej ochrony. I bez Twojej wiedzy.
Więc zanim następnym razem wrzucisz skan umowy klienta na grupkę — pomyśl, że gdzieś w innej grupce ktoś właśnie wrzuca Twoją.
Kary? Jakie kary?
Można teraz powiedzieć: dobra, ale przecież jest RODO, jest UODO, są kary. Przedsiębiorca się przestraszy i zacznie dbać.
No właśnie nie. Kary nie są żadnym batem na przedsiębiorców, bo niewiele incydentów kończy się karą w ogóle. Rozmawiałem o tym z Michałem Starczewskim — jak uniknąć kary od UODO i dlaczego procedury to klucz. Warto obejrzeć, bo to dobrze pokazuje, jak to wygląda od kuchni.
A jak już kara spada, to popatrz na tę sprawę z WhatsAppem. Wiele miesięcy skanów umów klientów na prywatnych telefonach, komunikacja częściowo poza Europejskim Obszarem Gospodarczym, próby zrzucania winy na innych. Efekt? Upomnienia i kara dla jednego z podmiotów w wysokości… 10 145 zł. Tyle w Polsce kosztuje trzymanie danych klientów w komunikatorze. Mniej niż impreza firmowa, na którą zawsze znajdą się pieniądze.
„Zatajanie kończy się utratą zaufania". Gówno prawda.
Wicepremier i minister cyfryzacji Krzysztof Gawkowski powiedział niedawno:
„Ukrywanie przez firmy ataków to największy błąd, bo zawsze wystawiają na niebezpieczeństwo obywateli."
I dodał, że próba ochrony reputacji przez zatajanie incydentów kończy się dla firm jeszcze większą utratą zaufania.
Z pierwszą częścią się zgadzam w stu procentach. Z drugą — no sorry, ale gówno prawda.
Utrata zaufania? W sklepie internetowym w jakim był wyciek dalej kupujesz. Z laboratorium medycznego dalej korzystasz, bo nie masz za bardzo wyboru, gdzie zrobisz badania. Powiem więcej: nawet nie masz wpływu na to, czy przychodnia, w której się leczysz, korzysta z systemu w jakim był wyciek danych czy z jakiegoś innego, z którego jeszcze nie wyciekło. Nie wiesz tego. Nawet pewnie nie wiedziałeś do tej pory, ze takie coś istnieje. A jak dostałeś SMSa o wycieku to zastanawiasz się - o co chodzi? Nie znasz się na tym. Nikt Ci o tym nie mówi. Więc jak masz stracić zaufanie do czegoś, o czego istnieniu nie masz pojęcia?
I tu jest cały rachunek, który firmy robią na zimno: kar nie płacimy albo płacimy symboliczne, klienci zostają, bo nie mają alternatywy, a za rok i tak wszyscy zapomną. Olewanie bezpieczeństwa się opłaca. To nie jest błąd w systemie. To jest system.
Mówi się, że Polak mądry po szkodzie. Tylko że Kochanowski już ponad czterysta lat temu miał co do tego wątpliwości:
Lecz jeśli prawda i z tego nas zbodzie,
Nową przypowieść Polak sobie kupi,
Że i przed szkodą, i po szkodzie głupi.
Wyciek, SMS z przeprosinami, tydzień oburzenia, a potem wszystko po staremu. Jan z Czarnolasu nie znał WhatsAppa, a opisał nas bezbłędnie.
Kontrole? Są. I lepiej ich nie czytać przed snem.
Dobra, to może chociaż państwo pilnuje tych najważniejszych? Prądu, wody, kolei?
NIK sprawdził. Skontrolował ośmiu operatorów usług kluczowych — tych, którzy dostarczają energię i wodę pitną oraz zapewniają transport kolejowy i wodny. Wyszła tragedia. Rozebrałem ten raport na części w filmie o miażdżącym raporcie NIK, więc tu tylko w skrócie.
A dzieje się to w czasach, gdy incydent zdarza się w Polsce średnio co dwie minuty, a my jesteśmy w światowej czołówce najczęściej atakowanych krajów. Wynik kontroli? Zabezpieczenia u wszystkich ośmiu operatorów były niewystarczające. Żaden nie zapewnił odporności systemów, na których działa usługa kluczowa. Sześciu z ośmiu systematycznie olewało krytyczne alerty, a niektórzy nie mieli monitoringu wcale, więc mogli nawet nie wiedzieć, że ktoś u nich siedzi. A ministrowie, którzy mieli ich pilnować, wiedzieli o tym i nie zrobili nic.
To tak, jakby w elektrowni wył alarm pożarowy, ochroniarz zakładał słuchawki, żeby dokończyć serial, a jego szef uznał, że to nie jego zmiana.
Jeśli tak wygląda bezpieczeństwo prądu i wody, to naprawdę jesteś zdziwiony, że Twoje wyniki badań krwi wyciekły z laboratorium?
To co z tym zrobić?
Przede wszystkim: przestań to mieć w dupie. Serio. Bo to dotyczy Ciebie dużo bardziej, niż Ci się wydaje. To nie jest problem „firm", „informatyków" czy „tych od RODO". To Twoje wyniki badań, Twój rozwód, Twoje dziecko u psychologa i Twój PESEL w rękach kogoś, kto właśnie szuka frajera. Dla przestępcy nie jesteś „zwykłym Kowalskim, co nie ma nic ciekawego". Jesteś okazją. Napisałem o tym zresztą całą książkę — „Jesteś okazją" — i jeśli miałbym ją streścić w jednym zdaniu, to brzmiałoby: nie ma kogoś „za małego, żeby go okraść" ;-)
Kary tego nie załatwią. Już widziałeś, jak wyglądają: rzadko, późno i za 10 tysięcy złotych, czyli taniej niż firmowa impreza. A nawet gdyby były dziesięć razy wyższe, to tych spraw jest po prostu za dużo. UODO nie ma szans ogarnąć wszystkich WhatsAppów, wszystkich skanów dowodów na mailu i wszystkich pendrive'ów zostawionych w pociągu. Pewnie już dziś nie wyrabia. Nikt nie przyjdzie i nie zrobi tego za nas.
Więc zostaje jedno. Zacząć budować cyfrową świadomość i przestać udawać, że problemu nie ma. U siebie, w pracy, w rodzinie, w szkole dziecka. Nie za karę i nie dlatego, że „modne", tylko dlatego, że inaczej skończymy jak Estonia w 2007 roku. Kraj, który był cyfrowym prymusem Europy, w kilka dni zniknął z sieci — nie działały banki, karty, urzędy, media, a ludzie stali przed bankomatami z pełnym kontem i pustym portfelem. Opisuję tę historię w książce, bo to najlepszy dowód, że cyfrowe życie potrafi stanąć z dnia na dzień.
Nie musisz zostać hakerem. Wystarczy, że przestaniesz być łatwym celem. A to zaczyna się od wiedzy.
Czas się edukować. Zanim to Ty dostaniesz maila „informujemy o incydencie bezpieczeństwa". Chociaż… pewnie już dostałeś.
Zobacz podobne artykuły
Awarie IT zdarzają się każdemu
Od paru godzin trwa awaria komunikatora internetowego Slack. Kilka tygodni temu nie można było korzystać z usług firmy Google, a jeszcze wcześniej spora część Internetu nie działała z powodu awarii usług Cloudflare. Czy to możliwe, że usługi w chmurze są niedostępne?
Macierz Eisenhovera, czyli jak zapanować nad priorytetami?
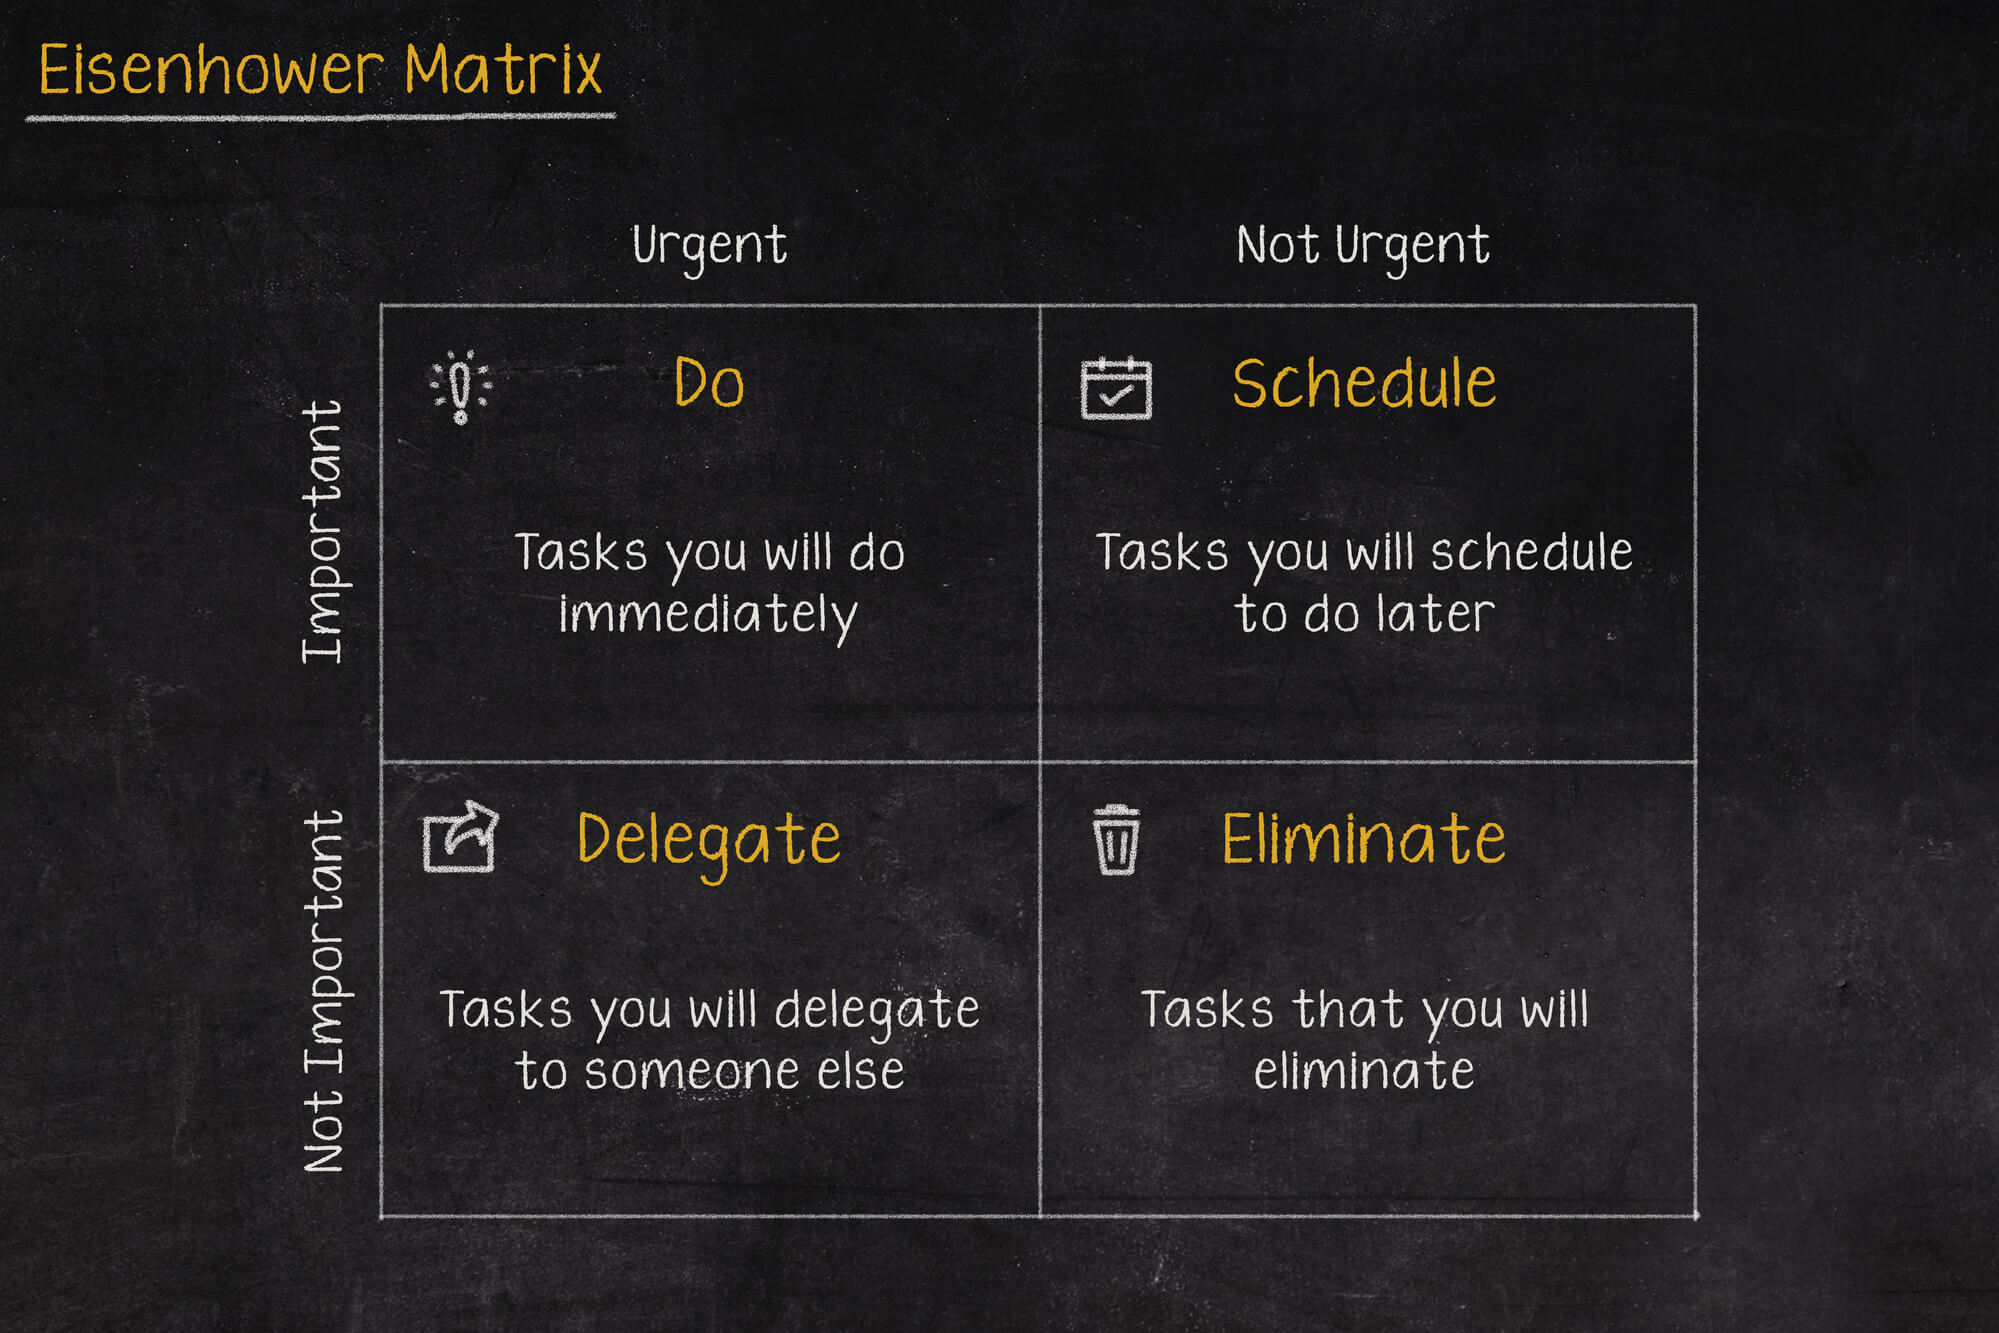
Iść na przerwę a może odpisać na tego maila, czy odebrać telefon od przełożonego? W jakiej kolejności zająć się tymi zadaniami, aby nie utracić nad tym kontroli i nie popaść w bezsilność? Rozwiązaniem tych problemów może być Macierz Eisenhowera (nazywana także Matrycą lub Kwadratem Eisenhowera).
Czy Alert RCB powinien informować o wyborach prezydenckich?
Komunikacja w niebezpieczeństwie jest jednym z ważniejszych zagadnień jakie się porusza podczas żeglowania, latania czy nurkowania. Ostrzeżenia potrafią uratować życie, dlatego nie powinny być lekceważone, a tym bardziej nie powinny swoją treścią prowadzić do ich zignorowania.